W pierwszym kwartale 2026 roku APWG (Anti-Phishing Working Group) odnotowała 971 181 zgłoszonych ataków phishingowych — o 13,8% więcej niż kwartał wcześniej. Najbardziej ucierpiała branża telekomunikacyjna: udział ataków wymierzonych w ten sektor skoczył z 5,9% do 33% w ciągu jednego kwartału. Za każdą z tych liczb stoi zwykle ten sam, banalnie prosty mechanizm — ktoś kliknął w link, nie czytając adresu, do którego naprawdę prowadził.
Dobra wiadomość jest taka, że czytanie adresu URL to umiejętność, której można się nauczyć w kilkanaście minut — i która działa niezależnie od tego, jak sprytną wiadomość przygotował akurat ten konkretny oszust. W tym artykule pokazujemy, z czego naprawdę składa się adres internetowy, dlaczego trzeba go czytać od prawej do lewej, a nie tak, jak czyta się zwykłe zdanie, oraz jak w praktyce wyglądają najpopularniejsze sztuczki — na konkretnych przykładach.
Anatomia adresu URL — z czego naprawdę się składa
Zanim przejdziemy do sztuczek oszustów, warto rozłożyć adres URL na czynniki pierwsze. Weźmy jeden, w pełni fikcyjny przykład, który posłuży nam przez cały artykuł:
https://konto.mojbank.pl/logowanie?sesja=8271
Ten sam adres, rozłożony na części, wygląda tak jak na animacji poniżej — każdy fragment podświetla się po kolei:
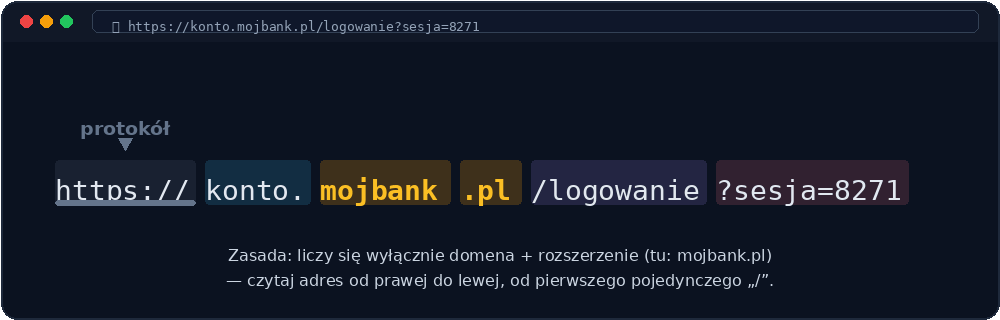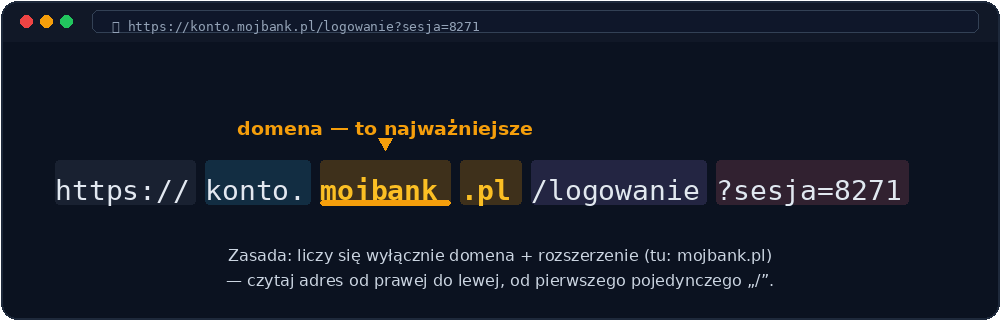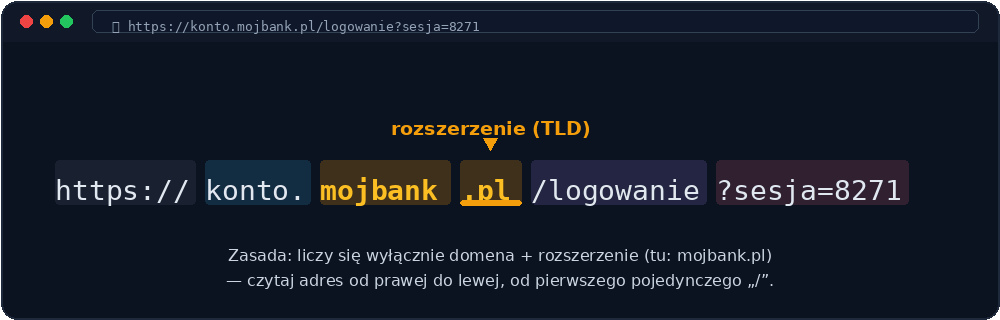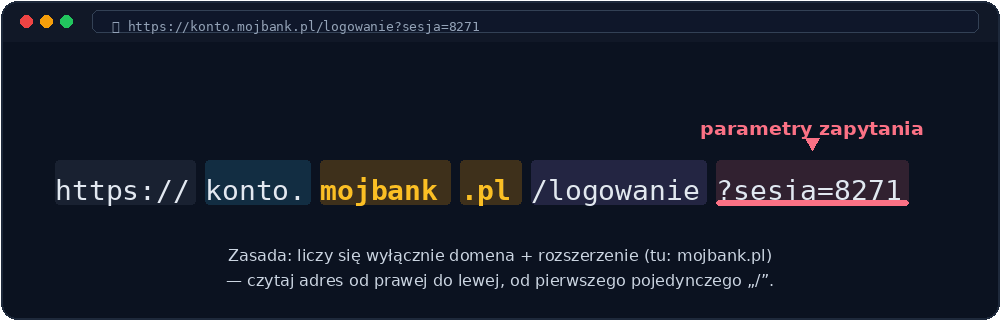
Krótkie wyjaśnienie każdej części:
- Protokół (schemat) —
https://. Informuje przeglądarkę, jakim „językiem” połączyć się z serwerem. Litera „s” oznacza połączenie szyfrowane — ale, jak pokażemy dalej, to nie to samo, co „bezpieczna strona”. - Subdomena — w naszym przykładzie
konto.. To etykieta, którą właściciel domeny głównej może ustawić dowolnie i za darmo, w nieograniczonej liczbie (poczta.mojbank.pl, konto.mojbank.pl, blog.mojbank.pl — to wszystko może stworzyć właściciel mojbank.pl w pięć minut, bez żadnej dodatkowej rejestracji). - Domena i rozszerzenie (TLD) —
mojbank.pl. To jedyna część adresu, która naprawdę mówi, kto jest właścicielem strony. Jest zarejestrowana i opłacona u operatora domen — w przeciwieństwie do subdomeny nie da się jej „dopisać” bez formalnej rejestracji. - Ścieżka —
/logowanie. Konkretna podstrona w obrębie serwisu. Może brzmieć całkowicie wiarygodnie nawet na fałszywej domenie — to atakujący decyduje, jak nazwie folder na własnym serwerze. - Parametry zapytania —
?sesja=8271. Dane przesyłane do serwera, widoczne po znaku zapytania. Nie świadczą w żaden sposób o wiarygodności strony.
Najważniejsza zasada: adres czytaj od prawej do lewej
To najważniejsze zdanie w całym artykule: domenę — w przeciwieństwie do zwykłego tekstu — trzeba czytać od prawej do lewej. Znajdź pierwszy pojedynczy znak „/” w adresie (ten, który zaczyna ścieżkę), a następnie cofnij się w lewo do najbliższej kropki. To, co znajduje się między tymi dwoma punktami, jest jedyną częścią adresu, którą naprawdę zarejestrował i opłacił właściciel strony. Wszystko na lewo od tego miejsca — łącznie z dowolną liczbą „subdomen” — może ustawić dowolnie, bez żadnej rejestracji, każdy, kto posiada jakąkolwiek domenę na świecie.
To właśnie dlatego działa najgroźniejsza ze sztuczek phisherów: umieszczenie znanej marki jako subdomeny obcej domeny. Adres mojbank.pl.bezpieczna-weryfikacja.ru zawiera napis „mojbank.pl” — ale to tylko etykieta, którą swobodnie nadał właściciel zupełnie innej domeny: bezpieczna-weryfikacja.ru. Zobacz to na kilku przykładach:
| Adres, który widzisz | Prawdziwa domena (czytana od prawej) | Ocena |
|---|---|---|
konto.mojbank.pl/logowanie |
mojbank.pl |
Prawdziwy — legalna subdomena |
mojbank.pl.bezpieczna-weryfikacja.ru/logowanie |
bezpieczna-weryfikacja.ru |
Fałszywy — „mojbank.pl” to tylko etykieta subdomeny |
www.allegro.pl/moje-zakupy |
allegro.pl |
Prawdziwy |
allegro.pl-platnosci-bezpieczne.com/oplata |
pl-platnosci-bezpieczne.com |
Fałszywy |
inpost.pl.sledzenie-paczek.info/status |
sledzenie-paczek.info |
Fałszywy |
Dziesięć sztuczek, którymi oszuści maskują fałszywe adresy
- Literówka / przestawione litery —
mojbnak.plzamiastmojbank.pl. Mózg w pośpiechu automatycznie „poprawia” literówki, dlatego rzadko je zauważamy. - Pominięty znak —
mojbnk.plzamiastmojbank.pl. - Dodatkowy znak —
mojbankk.plzamiastmojbank.pl. - Podobna litera lub cyfra — cyfra
0zamiast litery „o”, cyfra1zamiast „l”:m0jbank.pl,a11egro.pl. - Łącznik zamiast kropki —
moj-bank.plto zupełnie inna, obca domena, a nie „wariant pisowni” mojbank.pl. - Złe rozszerzenie (TLD) —
mojbank.comalboallegro.cozamiastallegro.pl. Tę samą nazwę pod innym rozszerzeniem może zarejestrować zupełnie ktoś inny. - Prawdziwa nazwa jako subdomena obcej domeny — najgroźniejsza z tych sztuczek, opisana wyżej:
mojbank.pl.bezpieczna-weryfikacja.ru. Adres „zawiera” znajomą nazwę, ale prawdziwą domeną jest to, co następuje bezpośrednio przed pierwszym pojedynczym „/”. - Homograf i punycode — domena złożona z liter innego alfabetu, wizualnie nieodróżnialnych od łacińskich. W 2017 roku badacz bezpieczeństwa Xudong Zheng zarejestrował domenę
xn--80ak6aa92e.com, którą Chrome, Firefox i Opera wyświetlały jako czysteapple.com— bo każda litera pochodziła z cyrylicy, a wyglądała identycznie jak łacińska. Przeglądarki radzą sobie z tym bardzo różnie: badanie USENIX z 2021 roku wykazało, że Safari wykrywał 90,3% takich domen, a Firefox — zaledwie 6,1%. - Znak @ w adresie — w linku typu
https://mojbank.pl@zle-serwery.ru/logowaniewszystko przed znakiem@jest przez przeglądarkę ignorowane. Prawdziwym adresem hosta jest to, co następuje po@, czylizle-serwery.ru. To stara sztuczka, ale wciąż działa najlepiej tam, gdzie nie widać paska adresu przed kliknięciem — np. w SMS-ach. - Adres IP zamiast domeny —
http://185.23.44.12/logowanie. Żaden poważny bank ani duży serwis nie prosi o podanie hasła pod gołym numerem IP.
Do tego dochodzą linki skrócone (bit.ly, tinyurl.com i podobne), które z definicji ukrywają docelową domenę do momentu kliknięcia. Same w sobie nie są niebezpieczne — używają ich też legalne firmy i media — ale z nieznanego źródła warto je najpierw rozwinąć narzędziem podglądu, zamiast klikać w ciemno.
A może wystarczy sama kłódka (HTTPS)?
Wielu z nas nauczono prostej zasady: „szukaj kłódki w pasku adresu, to znak, że strona jest bezpieczna”. Ta rada była sensowna kilkanaście lat temu — dziś jest niebezpiecznie niepełna.
Kłódka i przedrostek https:// oznaczają wyłącznie, że połączenie między Twoją przeglądarką a serwerem jest szyfrowane — nikt „po drodze” nie podejrzy przesyłanych danych. Nie mówią absolutnie nic o tym, kto stoi po drugiej stronie tego połączenia. Certyfikat szyfrujący — na przykład od darmowej, w pełni legalnej instytucji Let’s Encrypt — może w kilka minut założyć każdy, łącznie z osobą, która przed chwilą zarejestrowała domenę mojbank.pl.bezpieczna-weryfikacja.ru. Współczesne strony phishingowe niemal zawsze mają aktywną kłódkę, bo przeglądarki i tak ostrzegają przed brakiem szyfrowania — więc atakujący po prostu je zakładają.
Wniosek: kłódka to sygnał o szyfrowaniu transmisji, a nie o wiarygodności nadawcy. Liczy się wyłącznie domena, sprawdzona zgodnie z zasadą „od prawej do lewej” opisaną wyżej.
Praktyczny protokół: 6 kroków, zanim klikniesz
- Nie klikaj odruchowo. Presja czasu („Twoje konto zostanie zablokowane w ciągu 24 godzin”) to najpopularniejsza technika phishingu — sama w sobie powinna wzbudzić czujność.
- Na komputerze najedź kursorem na link (bez klikania) i spójrz na pasek stanu w lewym dolnym rogu przeglądarki — pokaże się tam rzeczywisty adres docelowy.
- Na telefonie przytrzymaj link palcem (long press) — pojawi się podgląd pełnego adresu, zanim w niego wejdziesz.
- Znajdź domenę, czytając od pierwszego pojedynczego „/” w lewo, do najbliższej kropki. To, co tam widzisz, jest jedynym wiarygodnym wskazaniem właściciela strony — reszta adresu może być dowolna.
- Skrócone linki rozwiń przed kliknięciem, jeśli pochodzą z nieznanego źródła — np. przez stronę typu checkshorturl.com.
- W razie wątpliwości nie klikaj w ogóle. Wejdź na stronę ręcznie, wpisując znany Ci adres w przeglądarce albo korzystając z własnej zakładki.
Najczęściej zadawane pytania
Czy zielona kłódka w przeglądarce oznacza, że strona jest bezpieczna?
Nie. Kłódka informuje wyłącznie o tym, że połączenie jest szyfrowane. Nie potwierdza tożsamości właściciela strony — certyfikat szyfrujący może założyć każdy, w tym twórca fałszywej domeny.
Czy subdomena zawsze oznacza oszustwo?
Nie — subdomeny to normalny, legalny mechanizm używany przez prawdziwe firmy (np. poczta.google.com, konto.mojbank.pl). Problemem jest sytuacja odwrotna: gdy znana Ci nazwa (np. „mojbank.pl”) pojawia się jako subdomena zupełnie obcej, nieznanej domeny.
Czy krótkie linki (bit.ly, tinyurl) są zawsze niebezpieczne?
Nie same w sobie — korzystają z nich też legalne firmy i media. Problem w tym, że ukrywają docelową domenę aż do kliknięcia, dlatego link od nieznanego nadawcy warto najpierw rozwinąć.
Jak sprawdzić, kto naprawdę jest właścicielem domeny?
Dane rejestracyjne domeny można sprawdzić w wyszukiwarce WHOIS (np. na stronie whois.com). Widać tam między innymi datę rejestracji — domena założona kilka dni temu, podszywająca się pod duży, znany serwis, to poważny sygnał ostrzegawczy.
Czy da się to wszystko sprawdzić na telefonie, gdzie nie widać paska adresu?
Tak — w większości aplikacji i przeglądarek mobilnych wystarczy przytrzymać palcem link (long press), żeby zobaczyć podgląd pełnego adresu, zanim się w niego wejdzie.
Podsumowanie
Adres URL wygląda jak ciąg przypadkowych znaków, ale ma ścisłą, przewidywalną strukturę — a jedyna część, która naprawdę identyfikuje właściciela strony, to domena i jej rozszerzenie, czytane od pierwszego pojedynczego „/” w lewo, do najbliższej kropki. Cała reszta — subdomena, ścieżka, parametry, a nawet kłódka HTTPS — może zostać ustawiona dowolnie, także przez oszusta. Dziesiątki tysięcy ataków phishingowych zgłaszanych co kwartał opierają się właśnie na tym, że większość z nas czyta adres od lewej do prawej i ufa pierwszemu rozpoznanemu fragmentowi. Odwrócenie tego nawyku — spojrzenie na adres od prawej do lewej, zanim się kliknie — to jedna z najprostszych, a zarazem najskuteczniejszych umiejętności cyfrowej samoobrony.
Chcesz pogłębić tę wiedzę?
Czytanie adresów URL to jedna z wielu umiejętności opisanych w naszym poradniku „Jak szukać?” — praktycznym przewodniku PDF, który krok po kroku uczy wyszukiwać, sprawdzać i weryfikować informacje w internecie oraz w rozmowie ze sztuczną inteligencją. Kup poradnik za 39 zł — jednorazowa płatność, dostęp na zawsze.
Rozwijamy projekt „Jak szukać?” społecznie, bez reklam i bez sponsorów. Jeśli ten artykuł był dla Ciebie przydatny, możesz wesprzeć nas na Suppi — każda złotówka realnie przekłada się na kolejne poradniki i materiały edukacyjne.
Subskrybuj też nasz kanał na YouTube, gdzie w przystępnej formie pokazujemy, jak rozpoznawać fałszywe strony, dezinformację i treści generowane przez AI.